Безопасность гибридных хранилищ: как контролировать данные на стыке локальных серверов, NextCloud, VK WorkDisk и Яндекс Диска
Закупать дорогие серверные дисковые массивы под ежегодный рост объема файлов на 30–50% финансово невыгодно. Тратить бюджет на быстрые накопители, серверные лицензии и трехкратный запас места под резервные копии ради обычных офисных документов, презентаций, видеозаписей и тяжелых сканов не имеет экономического смысла.
Чтобы сократить расходы на оборудование и разгрузить локальные системы хранения (СХД), ИТ-руководители распределяют файлы по разным площадкам под задачи бизнеса. Быстрые внутренние серверы оставляют для систем, чувствительных к задержкам: выгрузок из 1С и ERP, тяжелых инженерных программ или производственных контуров. Для разработчиков и внутренней совместной работы разворачивают хранилища на базе NextCloud. Для защищенного обмена тяжелыми файлами с внешними подрядчиками и разгрузки почтовых серверов внедряют специализированные корпоративные платформы вроде MFlash. А удаленные команды, маркетинг и мобильных сотрудников переводят во внешние облака — Яндекс Диск и VK WorkDisk, куда также нередко переносят старые архивы с выводимых из эксплуатации файловых серверов. Это позволяет работать с документами из любой точки и обмениваться файлами с контрагентами без настройки корпоративного VPN для сторонних лиц.
Выход документов за пределы одного физического сервера ломает привычную схему защиты периметра и ставит перед службой ИБ три основные проблемы:
- Разрозненное управление правами. Доступы к папкам на локальном сервере, в NextCloud, Яндекс Диске, VK WorkDisk и MFlash настраиваются в разных панелях управления по разным правилам, из-за чего у офицеров ИБ пропадает единое окно обзора.
- Бесконтрольное копирование файлов между площадками. Документы постоянно перемещаются: аналитик выгружает таблицу с персональными данными (152-ФЗ) на внутренний сервер, копирует ее на Яндекс Диск для работы из дома, а оттуда пересылает через NextCloud или гостевую папку MFlash внешнему аудитору. В итоге по компании оседают десятки неучтенных копий с разными настройками приватности.
- Размытие границ сети и перенос старых ошибок. Доступ к документам открывается через браузеры и мобильные приложения. А при автоматическом переносе старых архивов «как есть» в новые хранилища переезжают накопившиеся ошибки: папки с доступом для группы «Все сотрудники» и забытые архивы уволенных коллег.
Когда файлы распределены между внутренними серверами, системами файлового обмена и облаками, сетевые экраны не спасают от утечек -контролировать необходимо сами данные и права доступа с помощью систем класса DCAP/DAG.
Почему встроенных инструментов облачных и локальных платформ недостаточно
Штатные панели администратора в NextCloud, VK WorkDisk, Яндекс Диске, MFlash и операционных системах создавались для базового ИТ-обслуживания конкретного хранилища, а не для расследования инцидентов на стыке разных платформ.
Главная трудность в том, что журналы событий в этих системах изолированы. Каждая площадка фиксирует время, IP-адрес, логин и имя файла, но не связывает события из разных источников. Штатные средства не покажут цепочку, в которой сотрудник скопировал файл «клиенты_2026.xlsx» с локального диска и через две минуты выложил его в папку NextCloud с открытой внешней ссылкой или отправил контрагенту через MFlash.
Вторая проблема — путаница с учетными записями. Внутренние серверы проверяют пользователей через единый доменный каталог, тогда как в облачных дисках и системах обмена синхронизация групп часто настраивается с упрощениями, а внешним подрядчикам заводят отдельные гостевые или локальные аккаунты. В результате после блокировки увольняющегося сотрудника в домене его сессия в мобильном приложении облачного диска может оставаться активной.
Наконец, встроенные средства не видят содержимого файлов: пустой шаблон договора и таблица с пятьюдесятью тысячами паспортов клиентов выглядят для дисковой системы одинаково. При этом стандартные настройки показывают права только от конкретной папки к списку людей. Быстро решить обратную задачу — узнать, к каким именно конфиденциальным документам во всех хранилищах компании прямо сейчас имеет доступ увольняющийся сотрудник Иванов, штатными средствами не получится. А прямая отправка всех сырых журналов (включая тысячи фоновых запросов от программ синхронизации) в SIEM-систему лишь забивает базу шумом и сжигает лицензии.
Как Платформа защиты данных «Спектр» возвращает прозрачность и контроль
Data Security Platform «Спектр» подключается одновременно к локальным файловым серверам, корпоративным дискам NextCloud, VK WorkDisk, Яндекс Диск и платформе защищенного файлового обмена MFlash (через специализированный модуль интеграции), собирая управление правами и защиту файлов в единой консоли.
Наведение порядка в правах (DAG) и проверка содержимого (DCAP)
«Спектр» считывает настройки прав со всех подключенных площадок и связывает их с профилями сотрудников в доменных каталогах, рассчитывая итоговые полномочия каждого человека с учетом вложенных папок и групп. Это сразу вскрывает заблокированных в домене сотрудников с сохранившимся доступом к облаку, забытые гостевые аккаунты подрядчиков в MFlash и папки с важными документами, ошибочно открытые на чтение для всей компании. Руководители отделов регулярно получают понятные списки тех, кто имеет доступ к папкам их подразделения на локальном сервере, в MFlash или VK WorkDisk, и могут самостоятельно контролировать полномочия без привлечения ИТ-специалистов.
Анализ прав и публичных ссылок дополняется проверкой содержимого файлов. Платформа сканирует текстовые документы, таблицы, архивы и сканы, выявляя маркеры ПДн, номера банковских карт, финансовые документы и коммерческую тайну. Совмещение карты доступов с результатами контентного анализа сразу подсвечивает критические риски -например, когда выгрузка с персональными данными была скопирована с внутреннего сервера в облачную папку с прямой внешней ссылкой без пароля или размещена в MFlash для передачи внешнему контрагенту.
Защита от инсайдеров, шифровальщиков и автоматическая реакция
Когда сотрудник перед увольнением копирует базу клиентов или вирус-шифровальщик портит документы, реагировать нужно за минуты. «Спектр» включает модуль профилирования учетных записей на базе их файловой активности (UBA-аналитика) и инцидентный анализ на основе предустановленных и кастомных правил корреляции.
Система выстраивает профили типичного поведения пользователей (включая работу с файлами в MFlash и облачных дисках) и оперативно замечает опасные отклонения: массовое обращение к чувствительным данным или резкий всплеск переименования и перезаписи файлов, характерный для вирусов-шифровальщиков. При обнаружении угрозы «Спектр» применяет активные реакции — блокирует файловые операции или запускает защитные скрипты.
Очистка от файлового мусора и экономия бюджета на СХД
Без аналитики компании при переходе к гибридному хранению платят дважды: сначала за место на дорогих внутренних серверах, а затем за облачные тарифы и серверы файлового обмена, забитые тем же цифровым мусором. Поскольку через MFlash и облачные диски часто пересылают тяжелые вложения вместо почты, хранилища быстро заполняются копиями одних и тех же данных. «Спектр» проводит ревизию всех дисков и находит полные дубликаты, когда одинаковые видеоролики, резервные копии, презентации или архивы одновременно лежат на локальном сервере, в MFlash, NextCloud и на Яндекс Диске.
Система также выявляет заброшенные папки уволенных работников и устаревшие файлы, которые никто долго не открывал. Автоматизированное удаление дубликатов и перенос старых архивов с быстрых локальных дисков на дешевое хранение освобождает от 25% до 40% емкости, позволяя отложить покупку новых дисковых полок на год или два.
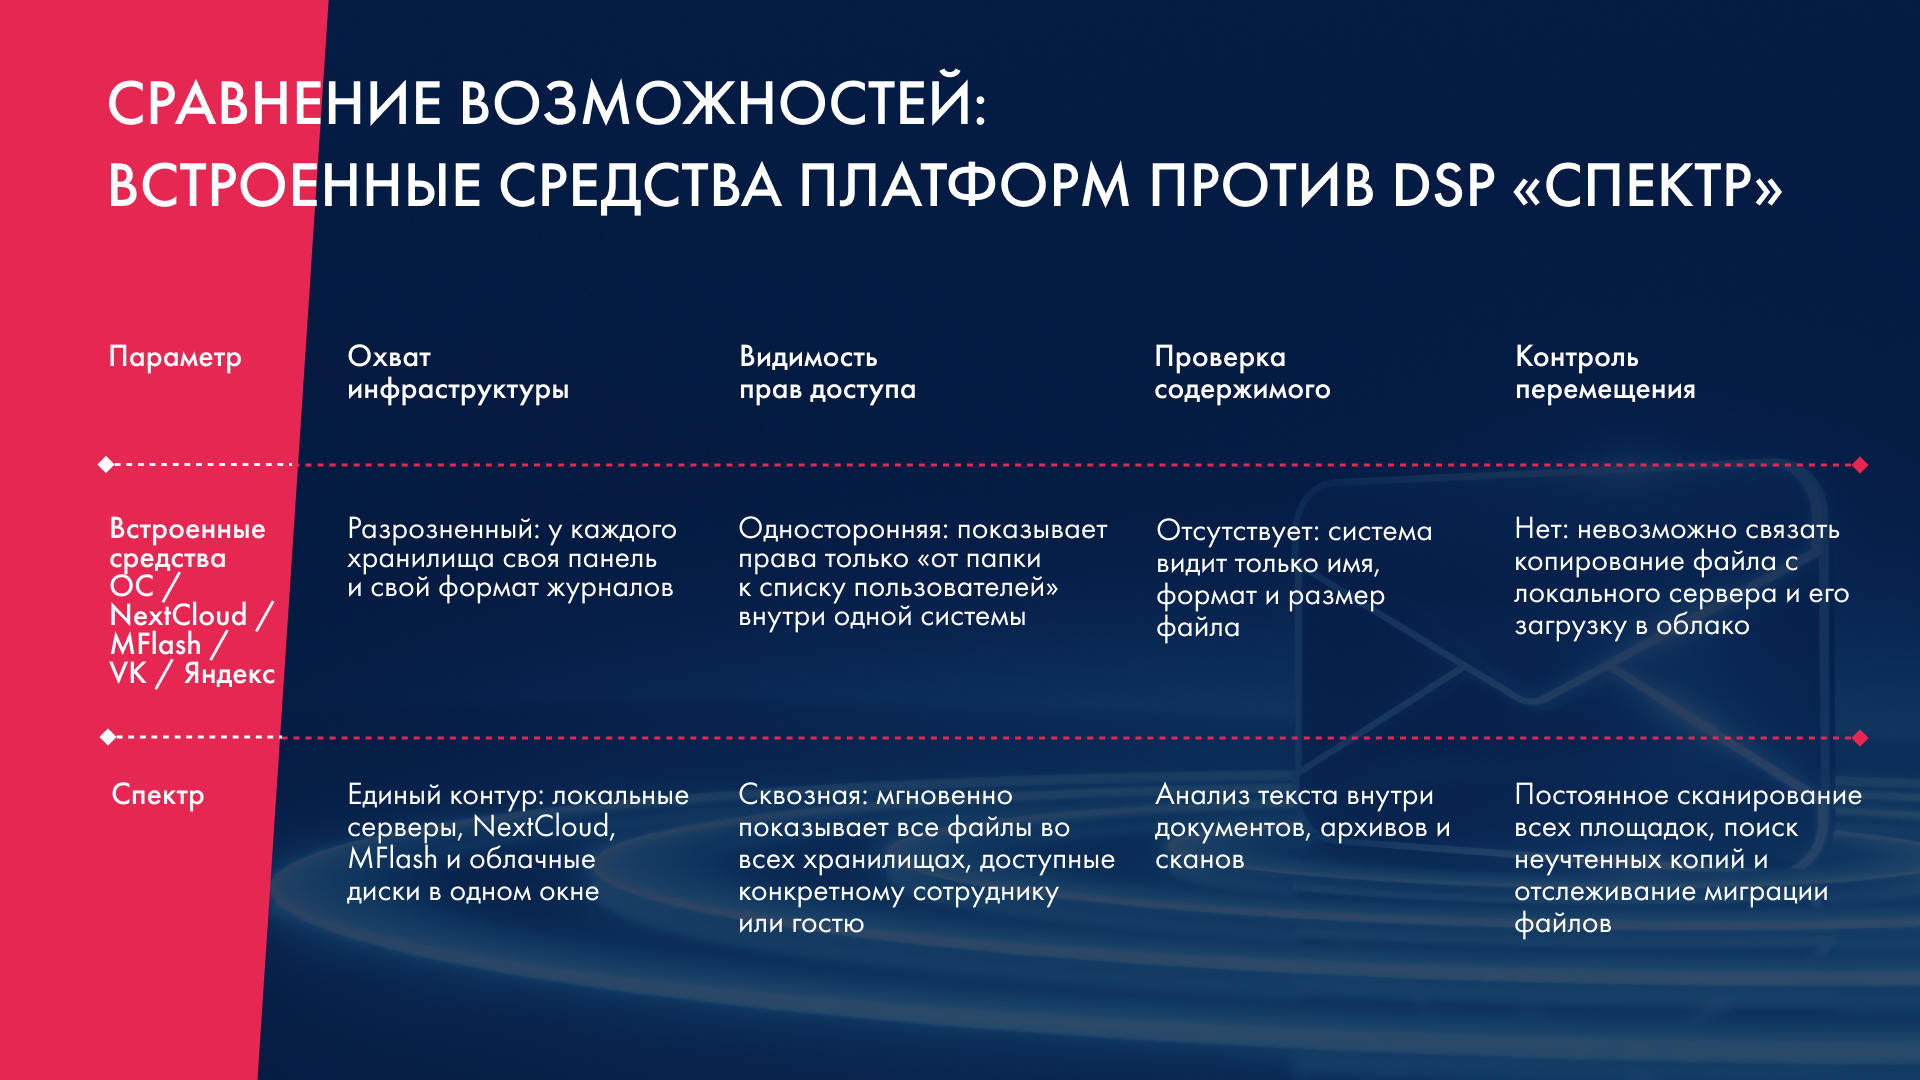
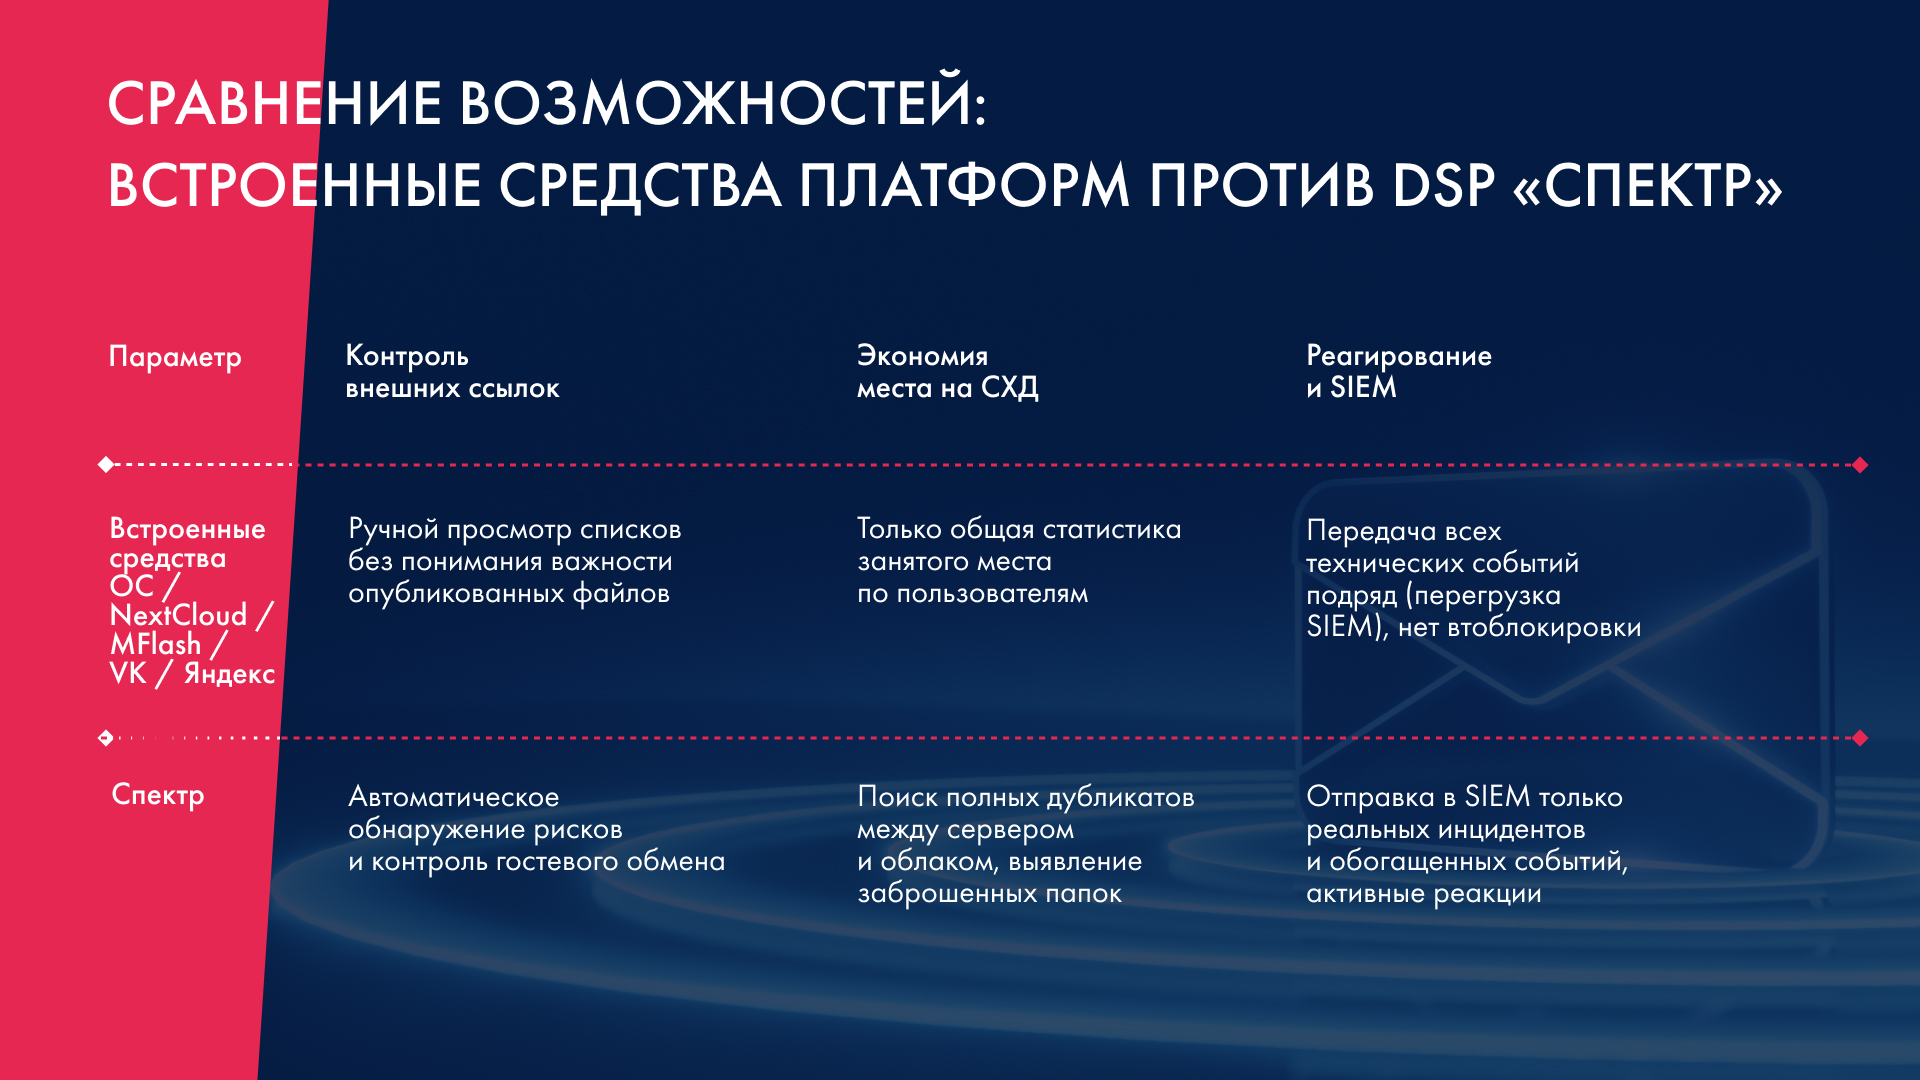
Сравнение возможностей: встроенные средства платформ против DSP «Спектр»
Встроенные панели и подключение сырых журналов к SIEM закрывают только базовое администрирование отдельной площадки, тогда как «Спектр» обеспечивает сквозной контроль файлов во всех хранилищах сразу.
Требования регуляторов: почему гибридные среды требуют особого внимания (152-ФЗ, ФСТЭК)
Вынос файлов с одного защищенного сервера во внешние облака (VK WorkDisk, Яндекс Диск) или системы обмена (NextCloud, MFlash) серьезно меняет ситуацию с точки зрения закона.
В первую очередь размываются границы информационных систем персональных данных (ИСПДн). По требованиям 152-ФЗ и ПП РФ № 1119 компания отвечает за защиту ПДн независимо от того, на каком диске они оказались. В гибридной среде постоянно возникают «теневые» хранилища: основная база защищена внутри компании, но сотрудники выгружают таблицы с ФИО, телефонами и паспортами на Яндекс Диск, в NextCloud или MFlash для удобства работы и отправки партнерам. Попадание такой папки в открытый доступ грозит оборотными штрафами, а «Спектр» своевременно обнаруживает подобные риски по контенту и матрице доступа.
Также гибридное хранение усложняет выполнение Приказов ФСТЭК России (№ 21, № 17 и № 239 для субъектов КИИ), требующих строгого учета ресурсов и контроля доступа без скидок на размещение файлов в облаке. «Спектр» закрывает эти требования на практике:
- Управление доступом (УПД): контролирует полномочия во всех хранилищах, поддерживает принцип минимально необходимых прав и пресекает бесконтрольную раздачу файлов через публичные ссылки и гостевые доступы.
- Регистрация событий безопасности (РСБ): ведет единый журнал обращений к важным документам, избавляя офицеров ИБ от ручного сведения отчетов из разных систем.
- Инвентаризация и категорирование: автоматически находит и классифицирует важные документы при их создании или копировании между локальными дисками, MFlash и облаками.
На проверках это экономит недели ручного труда: отчеты для аудиторов (список мест хранения ПДн, история изменения прав и пр.) формируются по шаблонам за несколько минут.
Практический сценарий: быстрый аудит гибридных хранилищ
Внедрение Платформы защиты данных «Спектр» превращает разрозненный набор из локальных серверов, систем файлового обмена MFlash и облачных дисков в прозрачную среду. Руководители ИТ и ИБ получают точные ответы на четыре вопроса: где именно лежат важные для бизнеса файлы, сколько места занимают дубликаты, кто реально имеет доступ к документам и какие папки прямо сейчас открыты внешним пользователям.
Чтобы оценить реальное состояние ваших хранилищ, увидеть риски и определить необходимость расширения дискового пространства, достаточно провести пилотное обследование, по его итогам вы получите детальную карту уязвимых доступов, список неучтенных копий ПДн и точный расчет объема дисков, готового к очистке.
Антон Здоров, инженер технического сопровождения продаж компании «Сайберпик»